CodeDebrief: خادم MCP المحلي الذي يربط الشيفرة لوكلاء الذكاء الاصطناعي
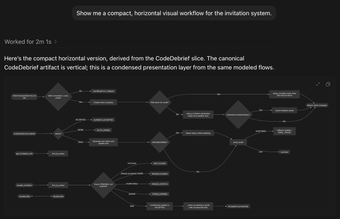
CodeDebrief، بواسطة Ferdinandobons، هو خادم MCP وأداة تحليل ثابتة تحول قواعد الشيفرة إلى خرائط سير عمل قابلة للتنقل لتعزيز فهم وكلاء الذكاء الاصطناعي. يقوم بإجراء تحليل على المستودع ويصدر مخططات تدفق Mermaid وقطع أثرية يمكن الوصول إليها عبر MCP حتى يتمكن الوكلاء من الرجوع إلى هيكل المستودع وتدفق التحكم. تستهدف الأداة مهندسي البرمجيات الذين يستخدمون مساعدي البرمجة بالذكاء الاصطناعي والذين يحتاجون إلى سياق مستند إلى المصدر لمراجعة الشيفرة، والتوجيه، والإجابة على الأسئلة في المشاريع المعقدة وتنتج قطع أثرية يمكن للوكلاء الاستعلام عنها خلال سير عمل المطورين.
ما المهام التي يمكنك استخدامها من أجلها؟
تخدم الأداة وكلاء البرمجة الذكية من خلال كشف هيكل المستودع وتدفق التحكم من خلال بروتوكول سياق النموذج، مما يسمح للوكلاء باستعلام العناصر المعروفة برمجياً أثناء عمل المطور. من الممكن التكامل مع المضيفين المتوافقين مع MCP مثل Claude Desktop و GitHub Copilot. تشمل المهام النموذجية توجيه وكيل إلى وحدات غير مألوفة، والإجابة على الأسئلة المنطقية، ومساعدة مراجعة الشيفرة وسير العمل في التوجيه حيث يحسن العرض الحتمي لمسارات التنفيذ من ملاءمة الوكيل.
ما مدى دقة المخرجات مقارنةً بملخصات LLM؟
بدلاً من توليد ملخصات نصية احتمالية، تستخدم الأداة التحليل الثابت لإنتاج عناصر حتمية مستندة إلى المصدر تعكس تدفق التحكم الفعلي. تقلل هذه الطريقة من الاعتماد على أنماط اللغة السطحية وتساعد الوكلاء على الإشارة إلى منطق الشيفرة الفعلي. تم تصميم العناصر المرئية والخرائط لتكون قابلة للتحقق ضد المستودع، مما يدعم اتخاذ القرارات في تصحيح الأخطاء ومناقشات التصميم حيث تكون الأصول القابلة للتتبع للإجابة أكثر أهمية من التفسيرات المعاد صياغتها.
ما المدخلات والبيئات التي تتطلبها الأداة؟
تعمل الأداة كخادم Node.js و Python ومتوافقة مع أي مضيف ينفذ بروتوكول سياق النموذج، وفقًا لوثائقها. يدعم المحلل عدة لغات برمجة بما في ذلك C++ و Python، وتم تصميم المحلل والعناصر وخادم MCP بحيث لا يتطلب الأمر مفتاح مزود LLM لمرحلة التحليل. لذلك، تحتاج النشر إلى بيئة قادرة على MCP بدلاً من خدمة سحابية معينة.
هل يتطلب إعدادًا كبيرًا أو مراجعة أمان؟
تجمع الأداة تسعة أدوات متخصصة لفهم الشيفرة والتنقل، مما يساعد على سد الفجوات بين الوكلاء عبر الأنظمة الكبيرة. كمشروع مستقل للمطورين، يركز المطور على أدوات MCP للوكلاء. منحت المنصات الأمنية المشروع درجة مخاطر B، مما يشير إلى مجموعة أدوات محددة تستحق المراجعة القياسية قبل النشر مع المستودعات الحساسة. يجب على الفرق التخطيط لإعداد الخادم وفحص العناصر كجزء من التبني.
اختيار مركز وموجه نحو المجتمع لمهندسي نظام MCP
CodeDebrief هو خيار مناسب لمهندسي البرمجيات الذين يعملون ضمن نظام MCP والذين يحتاجون إلى أدوات مدركة للوكيل ومستعدون لإجراء نشر محلي وفحوصات أمنية. يدعم اعتراف المشروع في مجتمع MCP ملاءمته، بينما توصي درجة المخاطر B بمراجعة أمنية قياسية قبل الاستخدام على المستودعات الحساسة. ستستخرج الفرق ذات القدرة التشغيلية أكبر قيمة.